GitHub Copilot의 AI 스캔 기능 일반 제공 시작
업데이트GitHub Copilot
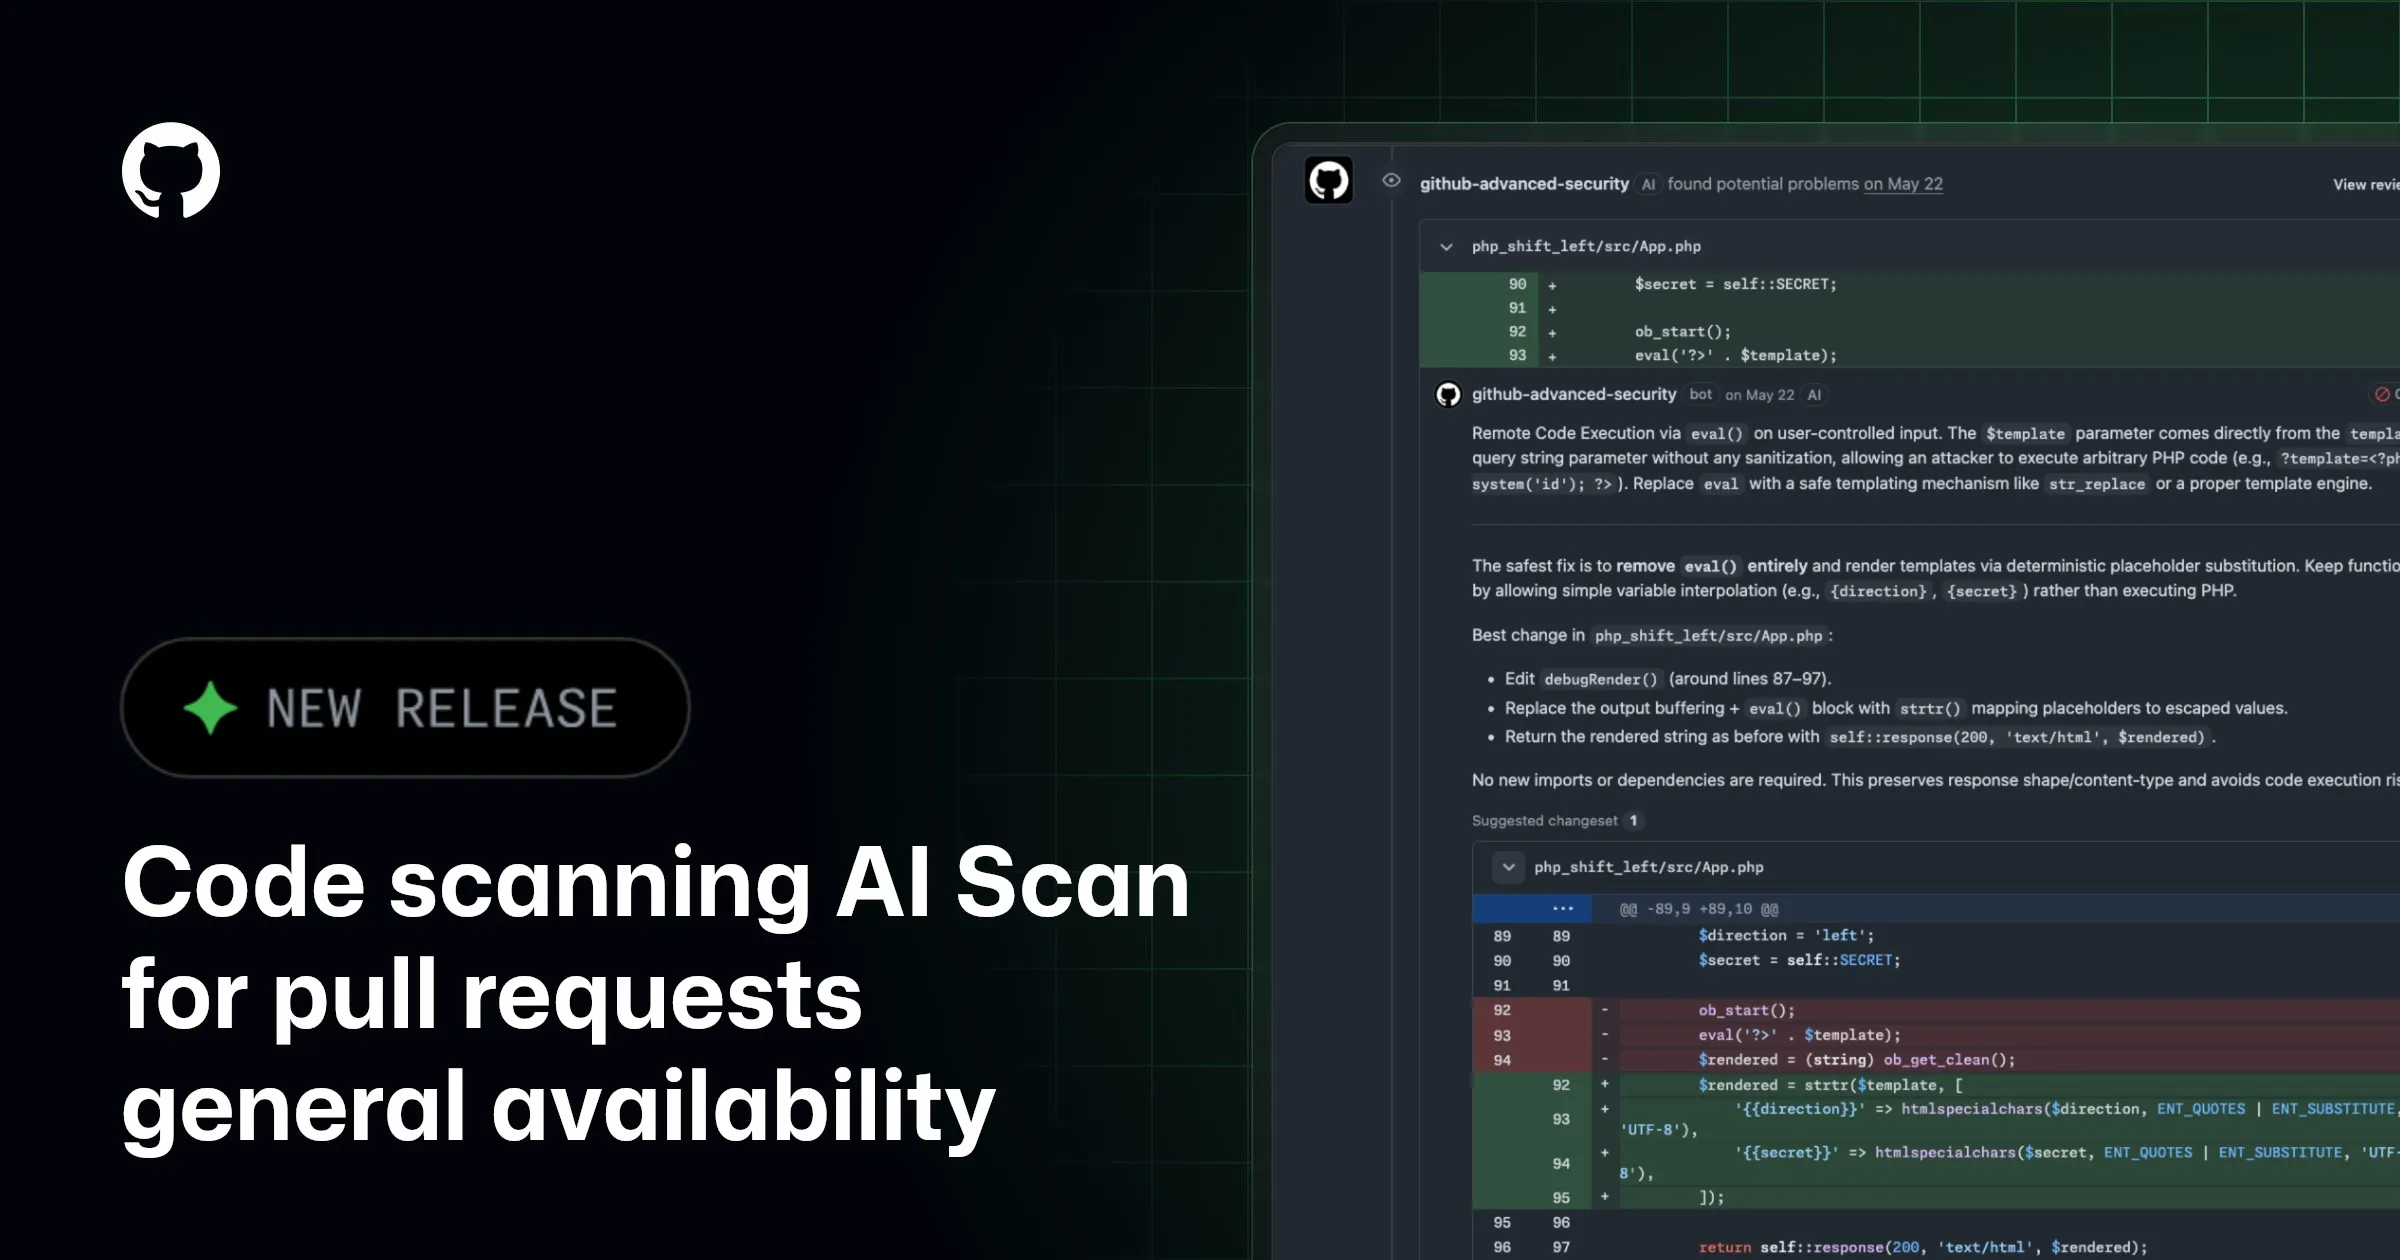
GitHub Copilot의 AI 스캔 기능이 이제 일반 제공됩니다. 이 기능은 CodeQL이 현재 지원하지 않는 언어와 프레임워크에서의 취약점을 찾아내며, PHP, Shell/Bash, Terraform 구성(HCL), Dockerfile, JSP(Java), Blazor(C#) 등을 포함합니다. AI 스캔은 풀 리퀘스트에서 자동으로 실행되며, 결과는 CodeQL 결과와 함께 표시됩니다. 발견된 취약점은 보안 위험에 대한 설명과 자동 수정 제안을 포함할 수 있습니다.
영향 작음·대상 GitHub Copilot 사용자 · 개발자
왜 중요한가
이 기능은 공개 저장소에서 사용할 수 있으며, 개인 계정이나 조직 소속의 저장소에서 활용 가능합니다. 프라이빗 및 내부 조직 소속 저장소의 경우 GitHub Code Security 또는 GitHub Advanced Security가 필요합니다. 이 기능을 통해 코드 품질을 높이고 보안 취약점을 사전에 방지할 수 있습니다.
지금 해볼 것
- AI 스캔 기능이 활성화되어 있는지 확인하세요.
- 풀 리퀘스트에서 AI 스캔 결과를 검토하세요.
- Code Security AI 크레딧 사용량을 확인하세요.
- 프라이빗 저장소에서의 사용 조건을 검토하세요.
뎁스노트의 제안
AI 스캔 기능은 코드 리뷰 과정에서 보안 취약점을 사전에 발견하는 데 유용합니다. 팀 내에서 코드 품질을 높이기 위해 이 기능을 적극 활용하는 것이 좋습니다. 특히 보안이 중요한 프로젝트에서는 이 기능을 통해 코드 변경 사항을 보다 철저히 검토할 수 있습니다. 현재는 베타가 아니므로 바로 사용해도 무방합니다.
출처 · GitHub Copilot 공식 업데이트 · 2026.10.15
공식 원문 보기GitHub Copilot를 사용하시나요?
중요한 변경만 받아보세요.